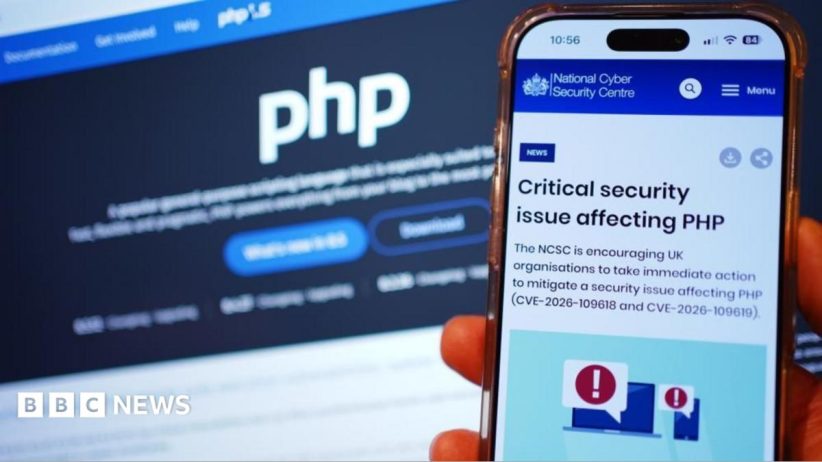
A descoberta de vulnerabilidades classificadas como críticas na linguagem de programação PHP desencadeou uma corrida global para actualizar sistemas e reduzir risco de ataques. Nos últimos dias, equipas técnicas de várias empresas e fornecedores de hosting puseram em marcha procedimentos de emergência para aplicar correções, rever configurações e, por vezes, suspender temporariamente serviços expostos. A situação relembra a dependência da web moderna em componentes de software com uso massivo e a necessidade de manutenção contínua da infraestrutura digital.
Além do risco imediato de exploração, a falha colocou em evidência as práticas de gestão de actualizações em diferentes camadas do ecossistema — desde bibliotecas e frameworks até servidores de produção. Organizações com recursos limitados, incluindo muitas pequenas e médias iniciativas que dependem de aplicações web, enfrentam mais dificuldades para reagir prontamente. A comunidade técnica tem emitido orientações para mitigar danos enquanto patches mais abrangentes são distribuídos e testados.
PUBLICIDADE
Anuncie aqui!Para reduzir a exposição, múltiplos administradores optaram por retirar sites do ar ou colocar páginas de manutenção, enquanto validavam e aplicavam as actualizações recomendadas pela equipa de desenvolvimento da linguagem. Estas medidas são frequentemente a forma mais segura de minimizar a superfície de ataque até que os sistemas sejam completamente corrigidos e submetidos a testes de regressão. A decisão de pôr um serviço offline envolve, contudo, um custo directo para utilizadores e para a reputação das organizações afectadas.
Os efeitos praticados variam conforme o tipo de aplicação e a arquitectura subjacente: sistemas que utilizam módulos nativos da linguagem, extensões específicas ou integrações de terceiros podem necessitar de passos adicionais para garantir compatibilidade pós-patch. Profissionais de segurança e operadores de infraestruturas recomentam também rever registos, limitar acessos remotos e actualizar bibliotecas dependentes que possam igualmente ser vectores de exploração. A adopção de práticas de gestão de configuração e de testes automatizados facilita uma resposta mais célere.
No plano operacional, equipas de resposta a incidentes têm enfatizado que a aplicação imediata das correcções é prioritária, mas que essa acção deve ser acompanhada de procedimentos de verificação. Reiniciar serviços, validar logs de erro e executar testes funcionais são passos essenciais para assegurar que as actualizações não introduziram regressões. Em ambientes de produção com alta criticidade, muitos optam por uma abordagem faseada: aplicar patches em servidores de teste, observar comportamento, e só então promover para os sistemas em produção.
A logística de actualização pode ser mais complexa em infraestruturas distribuídas, com múltiplos pontos de integração e dependências externas. Fornecedores de hosting gerido e plataformas de cloud têm um papel central na coordenação das correcções e na comunicação com clientes. Para organizações que não têm equipas internas de TI, a dependência de terceiros pode acelerar a protecção, mas também cria pontos únicos de falha caso o fornecedor demore a actuar. Transparência na comunicação sobre prazos e impactos tem sido, por isso, um elemento crítico.
PUBLICIDADE
Anuncie aqui!No contexto empresarial e institucional, a falha sublinha a importância de políticas de segurança proactivas, incluindo inventário de activos, automatização de patches e planos de contingência bem definidos. A manutenção preventiva diminui a necessidade de medidas drásticas que afectam a disponibilidade de serviços. Além disso, programas de teste contínuo e práticas de deploy sustentadas por pipelines automatizados reduzem o tempo entre a disponibilização de um patch e sua aplicação segura em ambientes de produção.
Para entidades em Moçambique e na região, a situação serve como alerta para avaliar a exposição de site institucionais, plataformas de comércio electrónico e serviços públicos digitais que possam depender de componentes em PHP. Ainda que não haja indicação pública de incidentes com impacto específico no país, a realidade é que muitas soluções web populares empregam a linguagem, pelo que uma resposta organizada e rápida é aconselhável. Parcerias com fornecedores locais de confiança podem facilitar a actualização e a validação técnica necessária.

Do ponto de vista de segurança, as vulnerabilidades ditas “críticas” implicam potencial de execução remota de código ou elevação de privilégios, tornando-as alvos prioritários para actores maliciosos. As melhores práticas imediatas incluem isolar sistemas afectados, aplicar regras de firewall que limitem acesso a portas e serviços não essenciais, e executar varreduras pós-patch para detectar eventuais sinais de intrusão. Auditorias e testes de penetração posteriores ajudam a garantir que não houve comprometimentos anteriores à correcção.
A resposta da comunidade técnica também passa por actualizar dependências em frameworks e gestores de conteúdo que usem PHP como base, uma vez que um ecossistema não corrigido pode ser o elo fraco mesmo quando a própria linguagem já foi corrigida. Utilizar versões suportadas e manter ciclos de atualização regulares reduz o risco acumulado. Empresas com equipas internas de desenvolvimento são encorajadas a coordenar releases e comunicar janelas de manutenção aos utilizadores para minimizar impacto.
PUBLICIDADE
Anuncie aqui!Para administradores de sistemas e responsáveis de TI, recomenda-se documentar as acções tomadas e manter canais de comunicação abertos com fornecedores e comunidade para acompanhar eventuais patches adicionais ou orientações. A gestão de riscos envolve também avaliar a criticidade dos dados e serviços alojados, priorizando a protecção dos sistemas que suportam operações essenciais. A transparência sobre incidentes, sem revelar detalhes que possam auxiliar atacantes, contribui para confiança pública e melhores práticas sectoriais.
Os eventos recentes são um lembrete de que componentes centrais do ecossistema digital exigem vigilância constante e capacidade de resposta rápida. Investimentos em formação, automação de segurança e testes contínuos demonstram retorno ao reduzir o tempo de exposição a vulnerabilidades. Além disso, a cooperação entre desenvolvedores de software livre, fornecedores comerciais e operadores de infraestruturas é fundamental para coordenar correcções e difundir boas práticas.
A gestão pós-incidente implica também lições estruturais: rever políticas de ciclo de vida de software, garantir backups testados e considerar estratégias de segmentação de rede para limitar impacto futuro. Para muitas organizações, a crise torna evidente lacunas em recursos humanos e em procedimentos formais de segurança que podem ser corrigidas através de auditorias e consultoria técnica. O objectivo não é apenas remediar, mas fortalecer a resiliência perante falhas semelhantes que, inevitavelmente, voltarão a surgir.
Em conclusão, a detecção de vulnerabilidades críticas em PHP e a resposta subsequente realçam a dependência da web em componentes partilhados e a necessidade de práticas de gestão robustas. A reacção coordenada — desde patches rápidos até comunicações transparantes com utilizadores — é o melhor antídoto contra potenciais abusos. Para organizações de todos os tamanhos, a mensagem é clara: investir em manutenção, planeamento e colaboração é essencial para proteger serviços digitais hoje e amanhã.